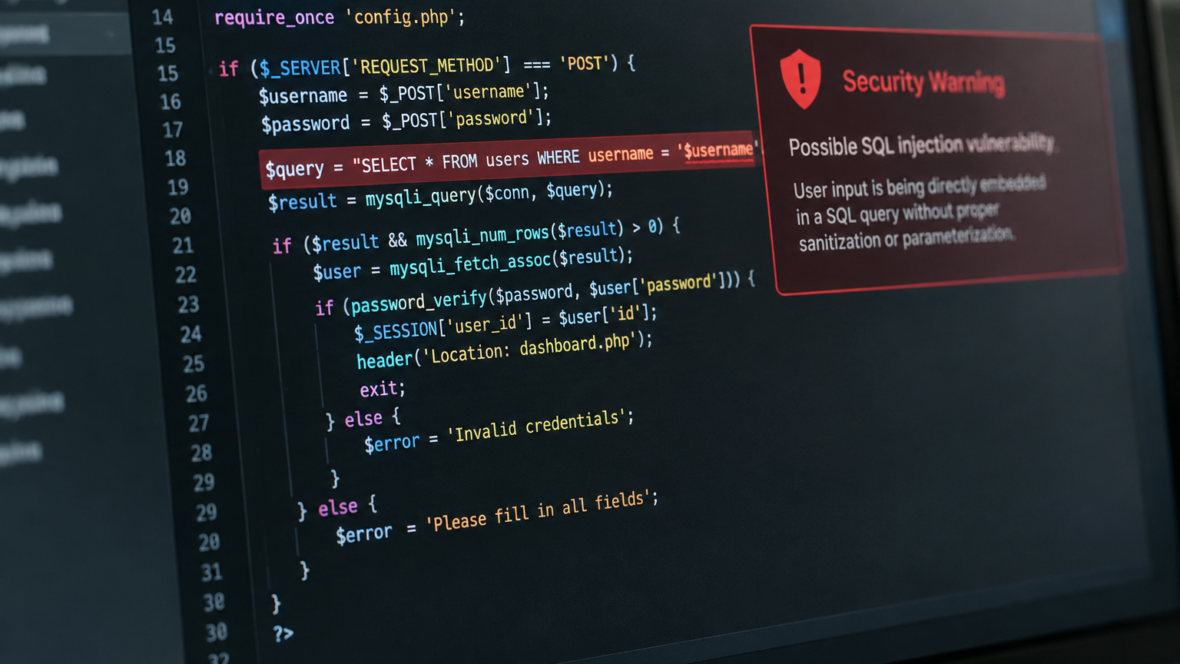
Засновник криптобіржі Binance Чанпен Чжао закликав користувачів бути особливо обережними під час відвідування сайтів через виявлені критичні уразливості в PHP.
Які сайти тимчасово обмежили доступ
Через ризик кібератак низка організацій у Європі тимчасово обмежила доступ до своїх сайтів, щоб вжити заходів безпеки. Серед них — державні установи Німеччини, Франції, Бельгії, Нідерландів і Фінляндії; також запроваджували заходи Фундація Wikimedia.
PHP використовують сайти на WordPress, Drupal, Joomla та Magento. За оцінкою W3Techs, ця мова застосовується приблизно на 70% сайтів, для яких вдалося визначити серверну технологію, але ризик залежить від версії PHP, конфігурації сервера й встановлених оновлень.
Коли вийшли оновлення і що радять адміністраторам
Розробники PHP опублікували виправлення для обох уразливостей 21 жовтня. Встановлення патчів тепер покладається на адміністраторів сайтів, серверів і хостинг-провайдерів.
Якщо негайне оновлення неможливе, фахівцям радять обмежити доступ до вразливих ресурсів, доки проблему не усунуто. Користувачам у джерелі також порадили уникати підозрілих посилань, не вводити паролі на сумнівних сторінках і вмикати багатофакторну автентифікацію там, де це можливо.
Розмежування застережень
Чанпен Чжао закликав до обережності через виявлені вразливості, але офіційні рекомендації фахівців стосуються передусім адміністраторів вебресурсів і серверів. Загальної вимоги не відвідувати інтернет у звʼязку з цими вразливостями немає.
Ці факти базуються на повідомленнях про заклики до обережності та на інформації про виправлення й обмеження доступу, опубліковані після виявлення вразливостей.