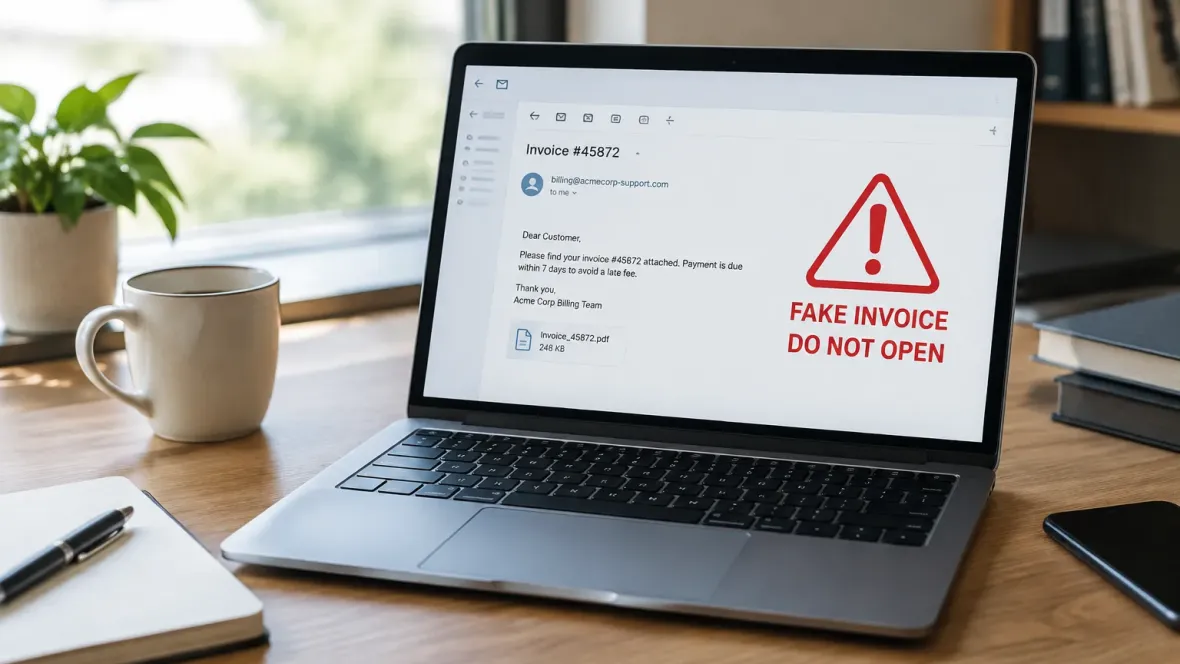
Специалисты CERT-UA 29 октября 2026 года предупредили о массовой кибератаке: государственные учреждения в Украине получают фейковые электронные письма якобы от бухгалтерии «ДТЭК Энерго», которые содержат вредоносные вложения. Информацию также распространили Государственная служба специальной связи и защиты информации Украины и народный депутат Данило Гетманцев.
Кто стоит за атакой и как работает схема
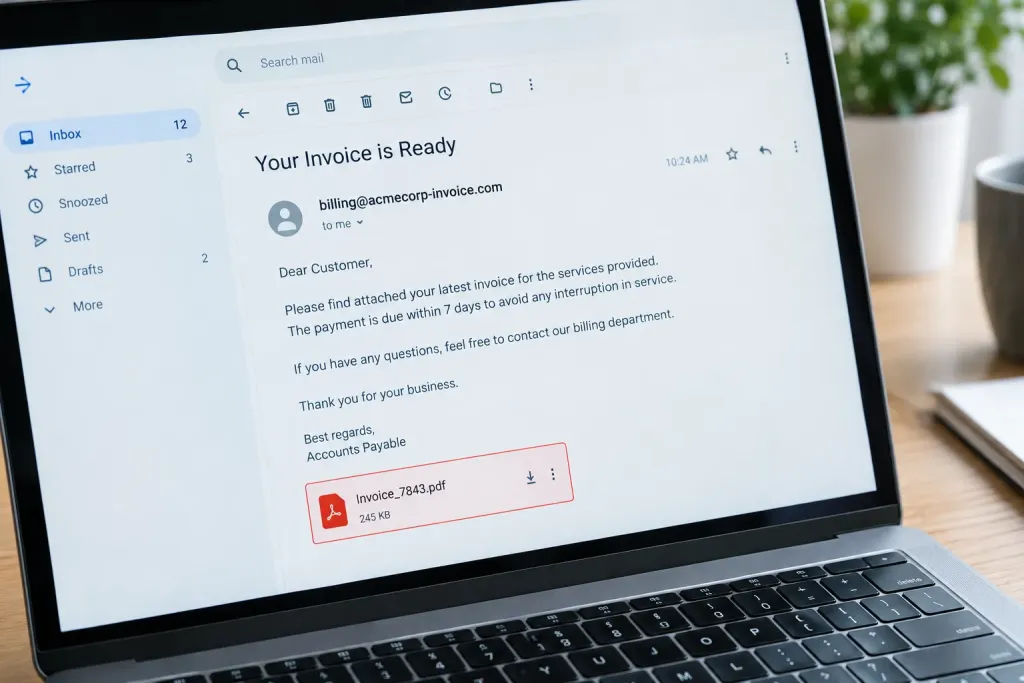
За атакой стоит хакерская группировка UAC-0050, которая использует массовую рассылку электронных писем для заражения компьютеров. Злоумышленники отправляют сообщения, оформленные якобы от бухгалтера «ДТЭК Энерго», с уведомлением о задолженности за электроэнергию.
Во вложениях содержится вредоносный код, который позволяет установить программы для скрытого удалённого доступа. После заражения хакеры потенциально могут отслеживать работу пользователя, получать доступ к файлам и использовать устройство для дальнейших вредоносных действий.
Кому приходят письма и почему это выглядит убедительно
Рассылка затронула государственные учреждения, но это не означает, что каждый потребитель электроэнергии уже стал мишенью этой конкретной кампании. Сообщения о якобы неуплаченных счетах или угрозе приостановки электроснабжения могут выглядеть особенно правдоподобно во время аварийных отключений и ударов по энергетической инфраструктуре.
Злоумышленники рассчитывают на спешку и беспокойство получателей, чтобы заставить их открыть вложение или перейти по ссылке. Часть вредоносных архивов требует ввода пароля для распаковки, что позволяет обходить некоторые защитные механизмы почтовых сервисов и антивирусов.
Рекомендации Государственной службы специальной связи и защиты информации Украины по подозрительным письмам
Государственная служба специальной связи и защиты информации Украины призывает не открывать подозрительные вложения и не переходить по ссылкам в письмах с требованием срочно оплатить долг. Особенно опасно вводить пароли для распаковки неизвестных архивов из‑за риска обхода защиты.
Если приходит сообщение о задолженности, информацию следует проверять через официальное приложение поставщика или его проверенный сайт, а не по ссылкам в подозрительных письмах. Специалисты также советуют не открывать вложения от неизвестных отправителей, даже если письмо имеет вид официального документа или содержит название известной компании.