Криптовалютна біржа Binance опублікувала попередній звіт про інцидент безпеки, що стався 29 жовтня. Криптовалюти високоволатильні.
Розмір втрат і забезпеченість активів
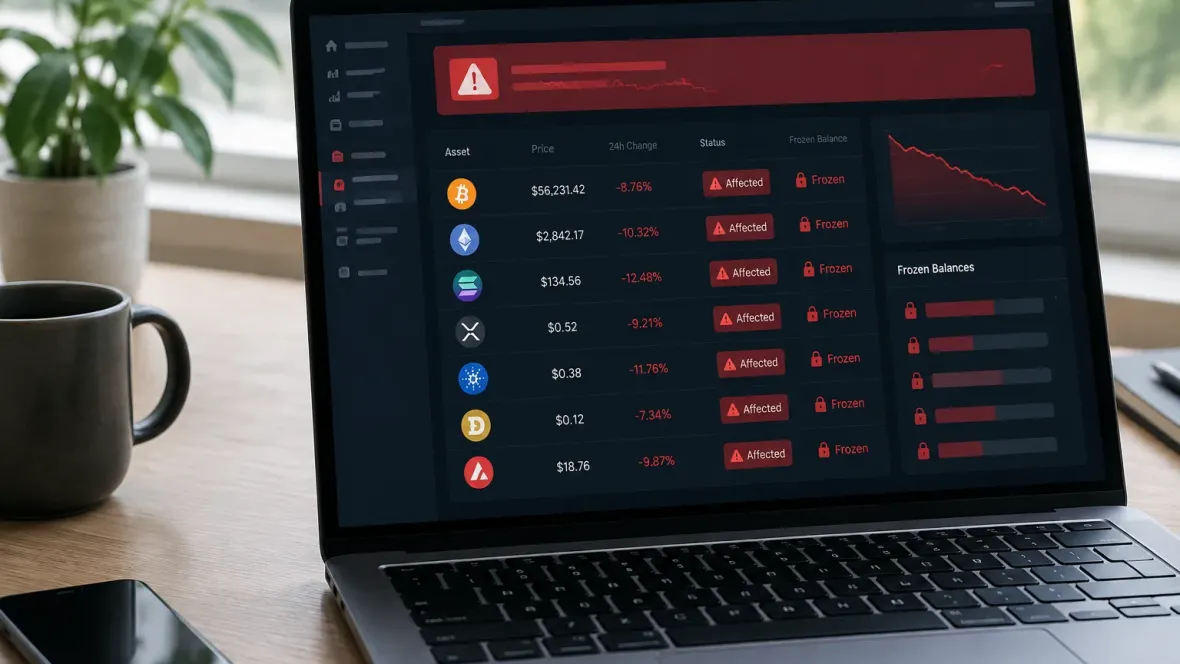
Унаслідок атаки постраждали цифрові активи на суму приблизно $6,34 млрд. На момент публікації близько $2,85 млрд вдалося заморозити або перехопити.
«Ми зарезервували понад 100% коштів, необхідних для покриття втрат. Станом на 3 листопада вже відновлено 98% уражених токенів, і їхню забезпеченість можна перевірити на сторінці Binance Proof of Reserves», — компанія. Активи, яких бракує, біржа планує докупити, оскільки частина з них має низьку ліквідність.
Механіка кібератаки
Атака розгорталася швидко й охопила кілька блокчейн-мереж через несанкціонований доступ до внутрішнього сервісу підписання транзакцій гарячих гаманців. У період із 20:05 до 20:09 UTC п’ять гарячих гаманців переказали 233,46 млн XRP на адресу, контрольовану зловмисниками.
Згодом гарячі гаманці біржі в мережах Solana та Optimism також відправили приблизно 970,5 тис. SOL і 44,2 млн OP на підконтрольні хакерам адреси. Після виявлення великих переказів біржа отримала внутрішнє сповіщення та розпочала розслідування, а один із гарячих гаманців перевів 18 270 BTC.
Чому не вдалося одразу зупинити перекази
Після виявлення атаки біржа призупинила виведення коштів, домовилася з партнерами про заморожування токенів і почала відкликати несанкціоновані дозволи. Однак призупинення виведення було недостатнім, бо несанкціоновані дозволи EIP-7702 вже були записані в блокчейні й діяли незалежно від стандартної інфраструктури виведення.
Зловмисники надіслали 50 транзакцій підписання, щоб маніпулювати лічильником nonce і створити шкідливі дозволи на делегування, які надали можливість продовжувати перекази без використання стандартних сервісів. Для припинення таких операцій довелося створювати додаткові транзакції та виконати спеціальну процедуру відкликання дозволів, що потребувало часу.
Зупинка несанкціонованих переказів і результати розслідування
Останній несанкціонований переказ на суму 2961,9 ETH остаточно підтвердили в блокчейні о 23:56 UTC. 30 жовтня 2026 року о 00:10 UTC біржа виконала нову авторизацію з гарячого гаманця Binance14 на нульову адресу, що дозволило очистити код делегування EIP-7702 і відкликати відповідні дозволи.
Розслідування показало, що зловмисники готували операцію заздалегідь і використовували кілька методів проникнення: фальшиві співбесіди, завантаження шкідливого ПЗ, компрометацію внутрішніх інструментів на основі штучного інтелекту та доступ до пристроїв співробітників.