Естонія розробляє систему цифрової стійкості, яка дозволить уряду продовжувати роботу з‑за кордону у разі окупації або знищення центрів обробки даних. «Ми хочемо бути онлайн за будь‑яких обставин. Усі критично важливі сервіси мають залишатися доступними», - сказав Тіну Ґрюнберґ, один з авторів стратегії та колишній заступник генерального секретаря Міністерства юстиції та цифрових справ Естонії.
Хмарна інфраструктура: Azure, AWS і державна хмара
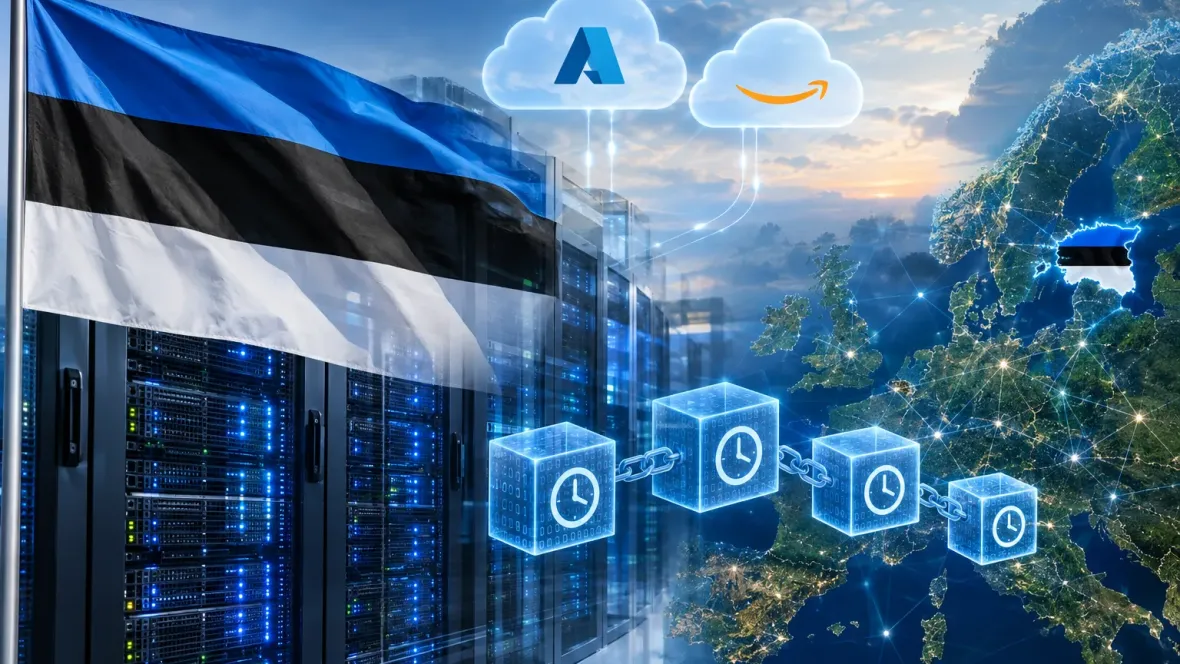
Основою системи стануть захищені застосунки, які розробляють для роботи на трьох типах інфраструктури: Microsoft Azure, Amazon Web Services (AWS) і власна державна хмара Естонії, якою керує державний ІТ‑центр RIT. Такий підхід має розподілити державні інформаційні системи між різними середовищами, а не залежати від одного дата‑центру чи постачальника послуг.
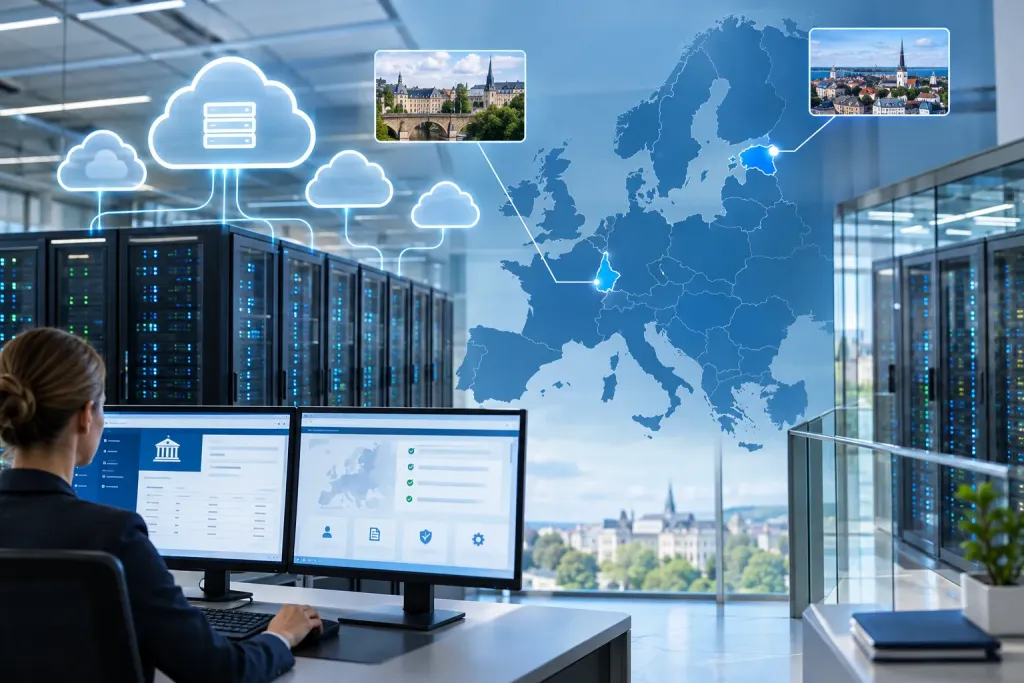
Розроблені рішення планують розмістити в цифровому посольстві в Люксембурзі та на інших майданчиках у Європі. Публічні хмарні платформи, зокрема Azure та AWS, дають змогу швидко масштабувати обчислювальні ресурси залежно від потреб, а державна хмара призначена для установ і організацій, що виконують публічні функції.
Data Embassy у Люксембурзі та технології захисту
Естонія вже має спеціальне сховище державних даних у Люксембурзі - так зване Data Embassy, або цифрове посольство, яке перебуває під контролем держави. У ньому зберігаються резервні копії критично важливої інформації, зокрема державних реєстрів громадян, земельного кадастру та законодавства; угоду про розміщення центру підписали у 2017 році.
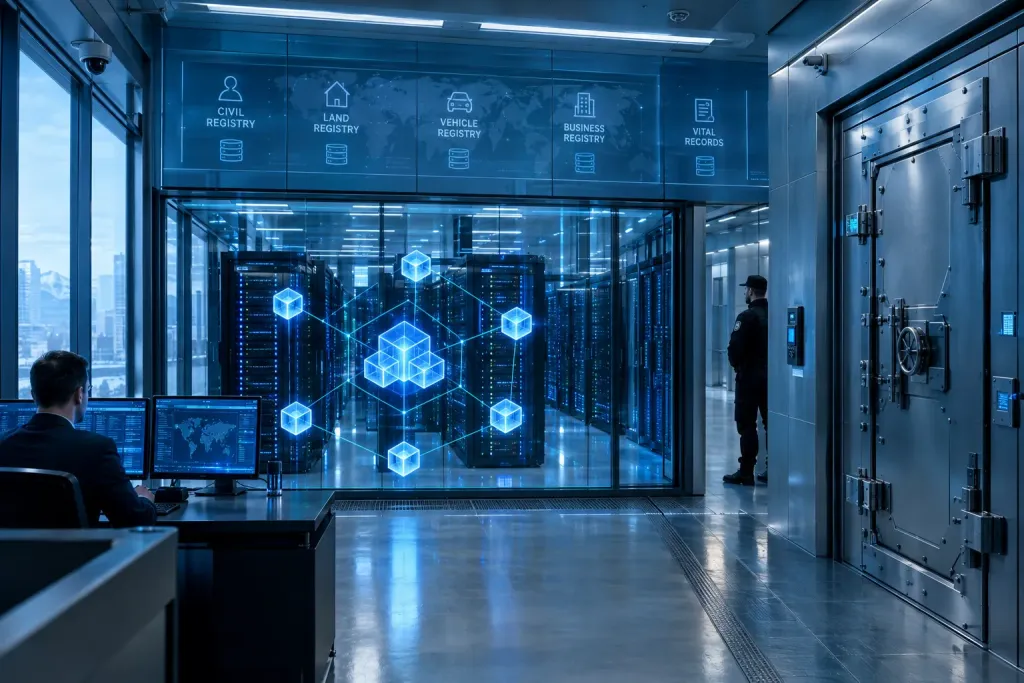
Для захисту інформації використовується технологія KSI Blockchain, яка дозволяє підтверджувати цілісність даних і виявляти несанкціоновані зміни. Саме сховище має найвищий рівень фізичної безпеки для дата‑центрів - Tier IV; нова стратегія має також дозволити державним системам використовувати ці резерви для надання послуг при втраті доступу до внутрішньої інфраструктури.
Історія ризиків і мета переходу
Підхід до цифрової безпеки в Естонії формувався після масштабних кібератак 2007 року, коли DDoS‑атаки тимчасово порушили роботу державних установ, банків і медіа. У власних матеріалах про кібербезпеку визнають, що прямих доказів державної причетності до тих атак не було встановлено.
Нова стратегія розглядає ширший спектр загроз - від кібератак до фізичного знищення серверної інфраструктури та втрати контролю над територією. Мета - перейти від моделі, де головне завдання - зберегти дані, до системи, яка забезпечить безперервність роботи цифрової держави, спираючись на інфраструктуру за кордоном.