Эстония разрабатывает систему цифровой устойчивости, которая позволит правительству продолжать работу из‑за границы в случае оккупации или уничтожения центров обработки данных. «Мы хотим быть онлайн при любых обстоятельствах. Все критически важные сервисы должны оставаться доступными», - сказал Тину Грюнберг, один из авторов стратегии и бывший заместитель генерального секретаря Министерства юстиции и цифровых дел Эстонии.
Облачная инфраструктура: Azure, AWS и государственное облако
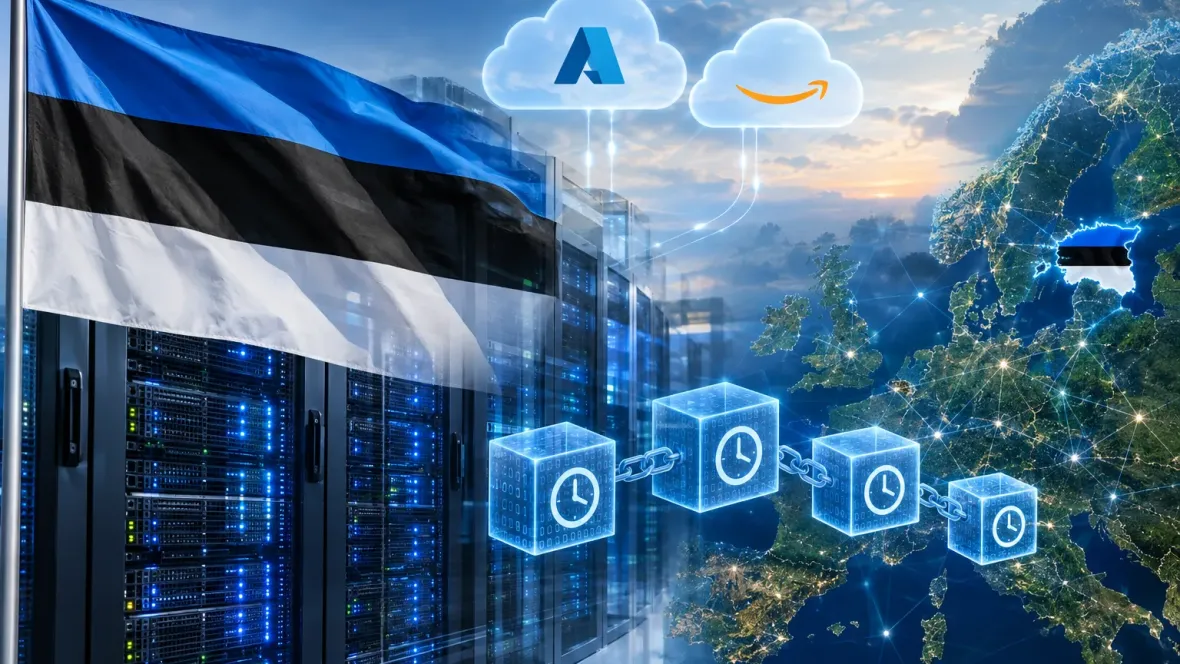
Основой системы станут защищённые приложения, которые разрабатывают для работы на трёх типах инфраструктуры: Microsoft Azure, Amazon Web Services (AWS) и собственное государственное облако Эстонии, которым управляет государственный ИТ‑центр RIT. Такой подход должен распределить государственные информационные системы между разными средами, а не зависеть от одного дата‑центра или поставщика услуг.
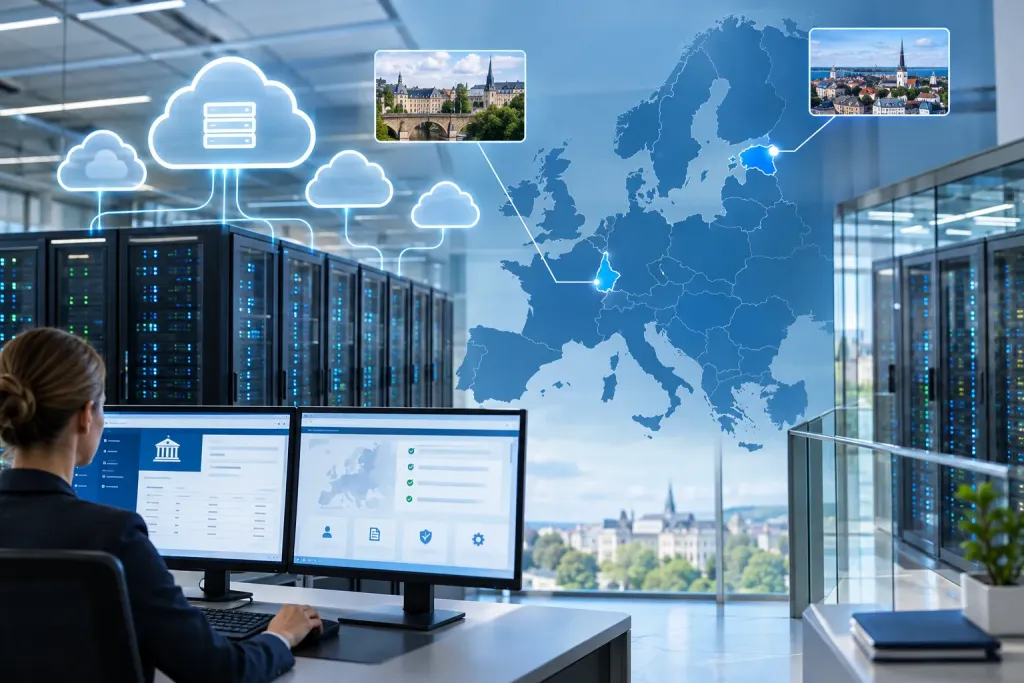
Разработанные решения планируют разместить в цифровом посольстве в Люксембурге и на других площадках в Европе. Публичные облачные платформы, в частности Azure и AWS, позволяют быстро масштабировать вычислительные ресурсы в зависимости от потребностей, а государственное облако предназначено для учреждений и организаций, выполняющих публичные функции.
Data Embassy в Люксембурге и технологии защиты
Эстония уже имеет специальное хранилище государственных данных в Люксембурге - так называемый Data Embassy, или цифровое посольство, которое находится под контролем государства. В нём хранятся резервные копии критически важной информации, в том числе государственных реестров граждан, земельного кадастра и законодательства; соглашение о размещении центра подписали в 2017 году.
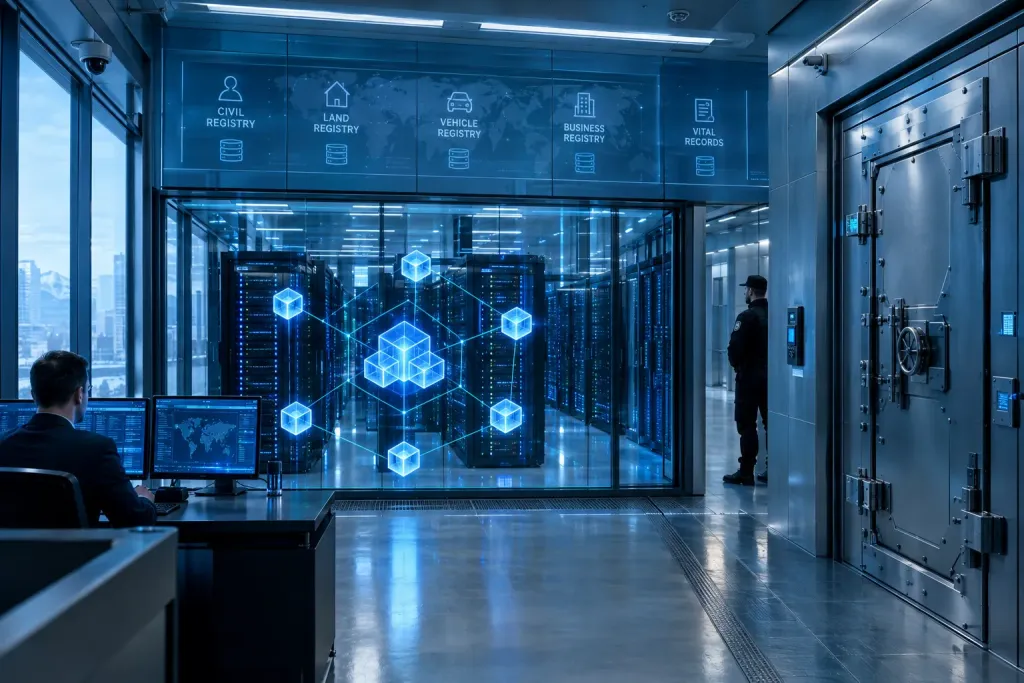
Для защиты информации используется технология KSI Blockchain, которая позволяет подтверждать целостность данных и выявлять несанкционированные изменения. Само хранилище имеет наивысший уровень физической безопасности для дата‑центров - Tier IV; новая стратегия также должна позволить государственным системам использовать эти резервы для предоставления услуг при потере доступа к внутренней инфраструктуре.
История рисков и цель перехода
Подход к цифровой безопасности в Эстонии формировался после масштабных кибератак 2007 года, когда DDoS‑атаки временно нарушили работу государственных учреждений, банков и медиа. В собственных материалах о кибербезопасности признают, что прямых доказательств государственной причастности к тем атакам не было установлено.
Новая стратегия рассматривает более широкий спектр угроз - от кибератак до физического уничтожения серверной инфраструктуры и потери контроля над территорией. Цель - перейти от модели, где главное задание - сохранить данные, к системе, которая обеспечит непрерывность работы цифрового государства, опираясь на инфраструктуру за рубежом.