


Чому ШІ пришвидшує кібершахрайство
На Tech Week Singapore головний спеціаліст Інтерполу з інформаційної безпеки Бйорн Р. Ватне сказав, що штучний інтелект робить кібершахрайство швидшим, масштабнішим і складнішим для виявлення. Він підкреслив, що технологія не винаходить нових видів злочинів, а посилює вже відомі схеми обману і шахрайства.
За даними повідомляє CNBC, зловмисники використовують ШІ щоб одночасно націлюватися на велику кількість потенційних жертв. Поліпшення машинного перекладу і розвиток цифрових ідентичностей ускладнюють розрізнення справжньої взаємодії від шахрайської.
Механіка атак з використанням ШІ крок за кроком
Щоб зрозуміти як відбувається такий злочин, корисно розбити процес на ключові етапи. Це допоможе бізнесу помітити слабкі місця в захисті і застосувати відповідні контрзаходи.
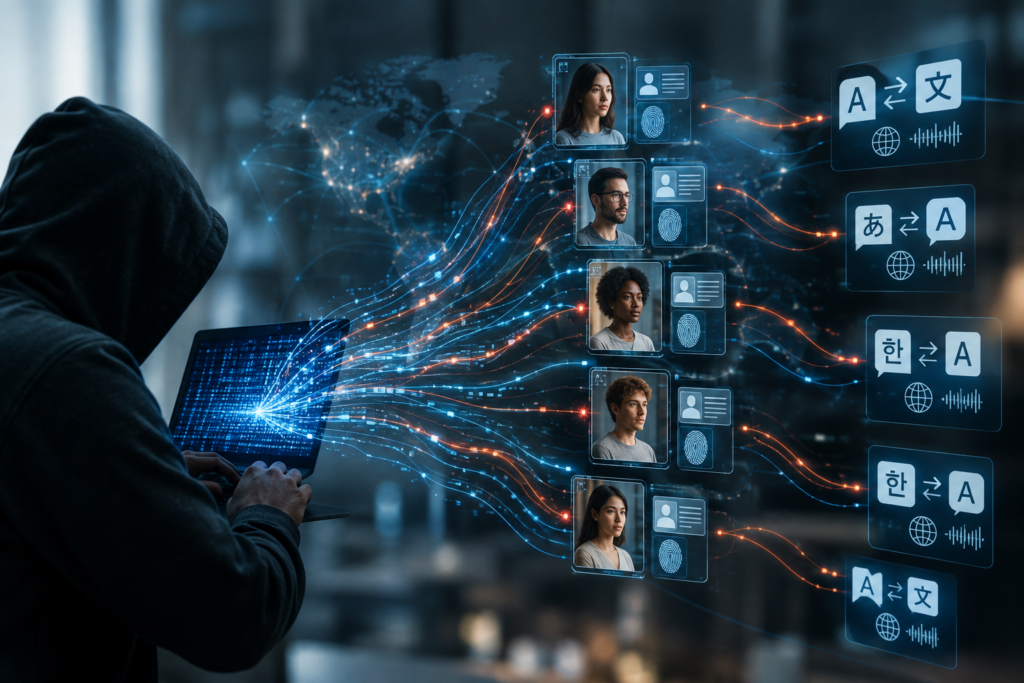
- Збір і масштабування списків цілей за допомогою автоматизації. ШІ аналізує відкриті джерела щоб знайти підходящі контакти і профілі.
- Підготовка переконливих повідомлень із використанням моделей генерації мови. Повідомлення адаптують під мову й стиль жертви завдяки машинному перекладу.
- Автоматичне тестування взаємодії щоб виявити які підходи працюють. Система швидко змінює шаблони і масштабує ті, що дають результат.
- Виконання масованих атак або точкових компрометацій з використанням підроблених цифрових ідентичностей. Після проникнення зловмисники продовжують дії руками або через агента ШІ.
Кожен крок підсилює попередній і робить атаку більш ефективною. Комбінація кращого перекладу і підроблених ідентичностей дозволяє вводити в оману навіть добре захищені служби підтримки та працівників.
Ризики агентного ШІ і поради для бізнесу
Ватне окремо застеріг від ризиків агентного ШІ систем які можуть самостійно виконувати дії від імені користувачів. Він вказав що помилки таких систем можуть мати не лише інформаційні наслідки а й фізичні якщо ШІ застосовують у пристроях автомобілях і безпілотному транспорті.
Експерт радить компаніям насамперед визначити свої найважливіші активи від яких залежить безперервність роботи і з’ясувати хто може бути зацікавлений у їх викраденні або порушенні. Далі бізнес має використовувати розвіддані про загрози щоб розуміти методи і технології противників і налаштовувати захист відповідно до реальних ризиків.
Ватне також зазначив що організаціям не варто намагатися одночасно захищатися від усіх можливих загроз якщо вони не є ціллю конкретних атак. За його словами заходи протидії відрізнятимуться в залежності від того чи має компанія справу зі злочинцями які використовують слушну нагоду або з учасниками складних тривалих кібератак.
Коротко кажучи інвестиції в розвіддані про загрози і чітка ідентифікація критичних систем дадуть кращий результат ніж розпорошення ресурсів на захист від усього одразу.