
Anthropic попередила, що невеликі моделі штучного інтелекту можуть вже за кілька місяців навчитися самостійно копіюватися на вразливі пристрої, підключені до інтернету.
Мова йде про недорогі приставки Android TV, смарттелевізори, розумні духовки та іншу побутову техніку з обмеженими засобами захисту. Дослідники при цьому зазначають, що повністю автономного ШІ, який безперервно відтворює весь цикл поширення в реальних умовах, вони поки не створили.
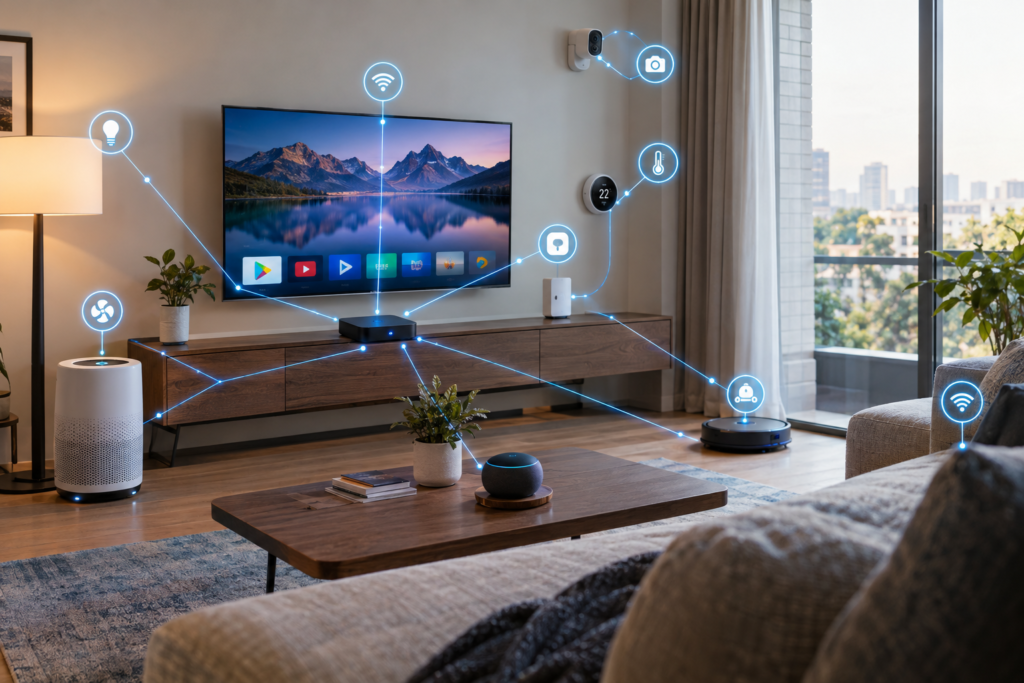
Під самовідтворенням мається на увазі кіберзагроза: модель разом із програмними компонентами копіюється на інший пристрій, запускається там і намагається повторити цей процес далі. У поведінці це можна умовно порівняти з комп’ютерним хробаком, але модель може гнучкіше адаптуватися до незнайомого обладнання й програмного середовища.
Дослідники перевіряли, чи здатні невеликі моделі виконувати окремі етапи самостійного поширення. Моделі з 30 млрд параметрів або менше вже можуть виконувати багато необхідних завдань; модель із 9 млрд параметрів змогла налаштувати запуск іншої моделі на 8 із 9 перевірених типів обладнання, а GLM-5.2 пройшла повний цикл у спрощеному експерименті.
Утім у спрощеному тесті дослідники використали мережу з неавтентифікованим доступом до одного з інтерфейсів, і тому самі автори називають цей результат “верхньою оцінкою можливостей у реальних умовах”. За прогнозом авторів, якщо можливості невеликих моделей зростатимуть з попередньою швидкістю, вони можуть досягти рівня, необхідного для автономного самовідтворення, до кінця 2026 року.
Дослідники звертають увагу на ризики для пристроїв інтернету речей — техніки, яка може обмінюватися даними й має обмежені засоби захисту. Такі пристрої цікаві зловмисникам не тільки через збережені дані, а й як розподілена обчислювальна мережа для запуску моделі одночасно на багатьох машинах.
Експерименти поки не продемонстрували безпосередньої загрози фізичному здоров’ю людей; основні ризики пов’язані з кібербезпекою та контролем над пристроями. Можливі наслідки дослідники перераховують так:
- використання чужих ресурсів — заражені пристрої можуть витрачати електроенергію, обчислювальну потужність і трафік на роботу ШІ;
- порушення роботи техніки — уповільнення, збої або втрата доступу до функцій;
- ризики для приватності — доступ до даних і підключеної техніки;
- масштабніші кібератаки — використання розподіленої мережі для атак на інші системи.
Щоб зменшити ризики, дослідники радять виробникам підвищувати захист підключених пристроїв, усувати вразливості, не використовувати слабкі стандартні налаштування, моніторити незвичний трафік, своєчасно оновлювати ПЗ і мати можливість ізолювати заражені пристрої. Для користувачів у дослідженні згадують встановлення оновлень, зміну стандартних паролів і придбання пристроїв від виробників, які підтримують їхнє програмне забезпечення й виправляють вразливості.