
Anthropic предупредила, что небольшие модели искусственного интеллекта могут уже через несколько месяцев научиться самостоятельно копироваться на уязвимые устройства, подключённые к интернету.
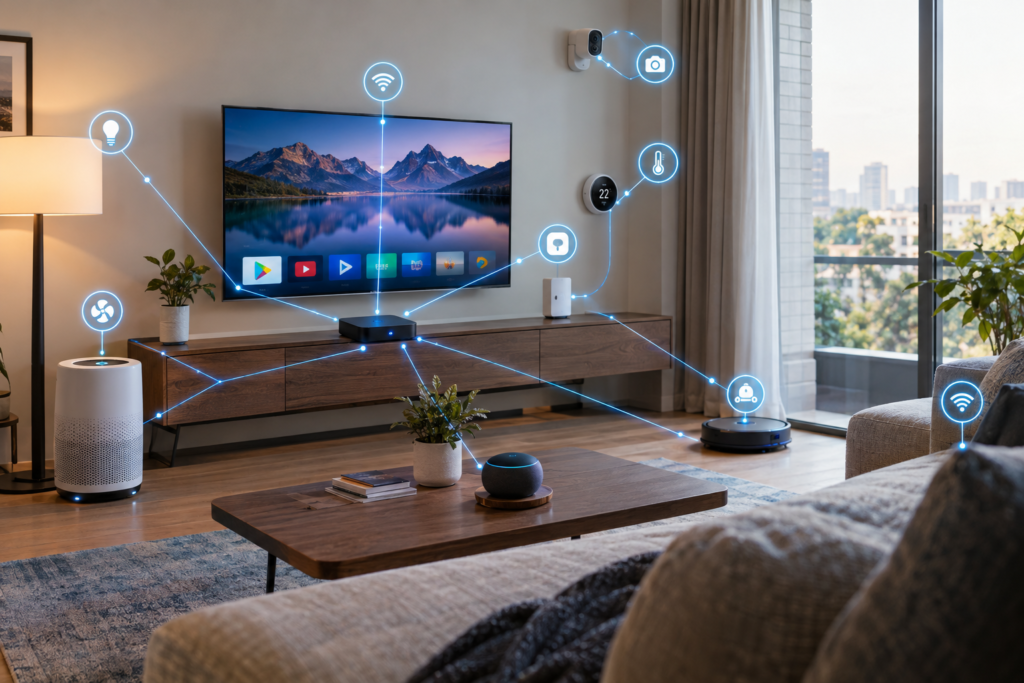
Речь идёт о недорогих приставках Android TV, умных телевизорах, умных духовых шкафах и другой бытовой технике с ограниченными средствами защиты. Исследователи при этом отмечают, что полностью автономного ИИ, который непрерывно воспроизводил бы весь цикл распространения в реальных условиях, они пока не создали.
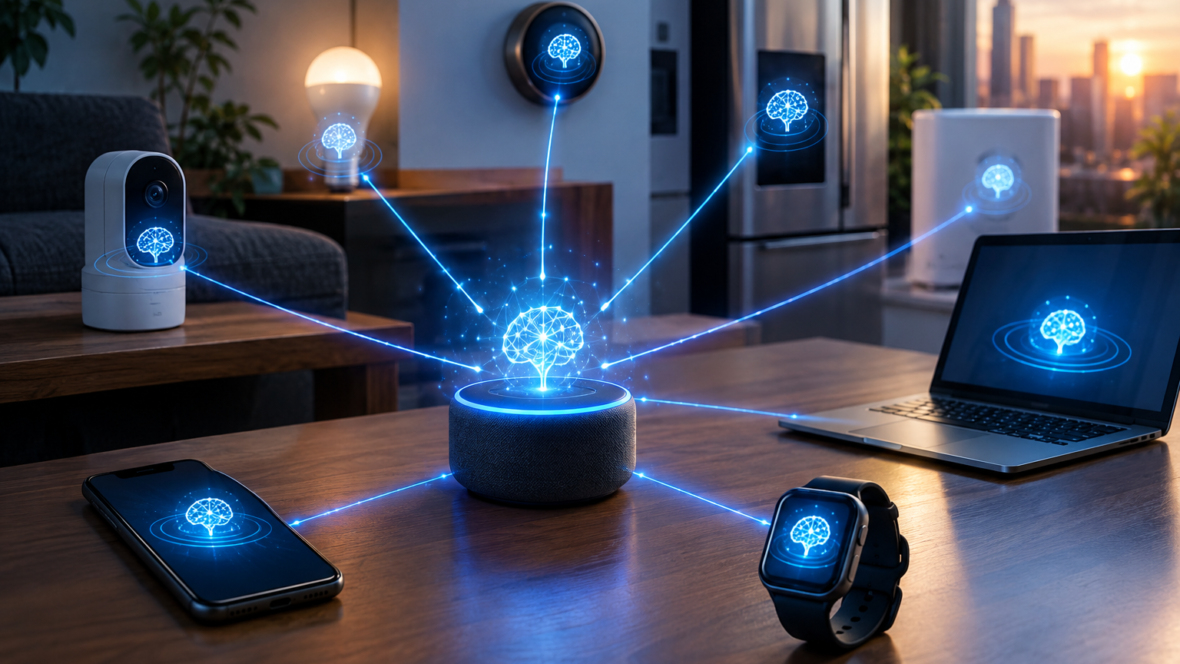
Под самовоспроизведением понимается киберугроза: модель вместе с программными компонентами копируется на другое устройство, запускается там и пытается повторить этот процесс дальше. В поведении это можно условно сравнить с компьютерным червём, но модель может гибче адаптироваться к незнакомому оборудованию и программной среде.
Исследователи проверяли, способны ли небольшие модели выполнять отдельные этапы самостоятельного распространения. Модели с 30 млрд параметров или меньше уже могут выполнять многие необходимые задачи; модель с 9 млрд параметров смогла настроить запуск другой модели на 8 из 9 проверенных типов оборудования, а GLM-5.2 прошла полный цикл в упрощённом эксперименте.
Однако в упрощённом тесте исследователи использовали сеть с неизолированным доступом к одному из интерфейсов, и поэтому сами авторы называют этот результат «верхней оценкой возможностей в реальных условиях». По прогнозу авторов, если возможности небольших моделей будут расти с прежней скоростью, они могут достичь уровня, необходимого для автономного самовоспроизведения, до конца 2026 года.
Исследователи обращают внимание на риски для устройств интернета вещей — техники, которая может обмениваться данными и имеет ограниченные средства защиты. Такие устройства интересны злоумышленникам не только из‑за сохранённых данных, но и как распределённая вычислительная сеть для запуска модели одновременно на многих машинах.
Эксперименты пока не продемонстрировали непосредственной угрозы физическому здоровью людей; основные риски связаны с кибербезопасностью и контролем над устройствами. Возможные последствия исследователи перечисляют так:
- использование чужих ресурсов — заражённые устройства могут тратить электроэнергию, вычислительную мощность и трафик на работу ИИ;
- нарушение работы техники — замедление, сбои или потеря доступа к функциям;
- риски для приватности — доступ к данным и подключённой технике;
- масштабные кибератаки — использование распределённой сети для атак на другие системы.
Чтобы уменьшить риски, исследователи советуют производителям повышать защиту подключённых устройств, устранять уязвимости, не использовать слабые стандартные настройки, мониторить необычный трафик, своевременно обновлять ПО и иметь возможность изолировать заражённые устройства. Для пользователей в исследовании рекомендуют устанавливать обновления, менять стандартные пароли и приобретать устройства у производителей, которые поддерживают их программное обеспечение и исправляют уязвимости.