
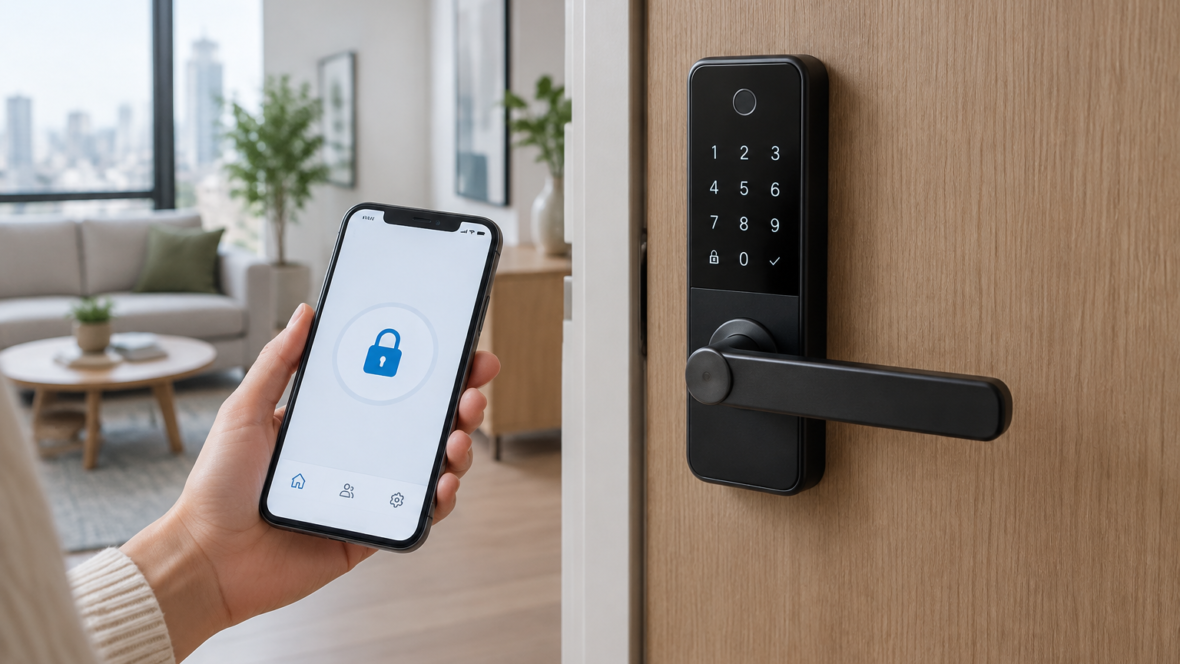
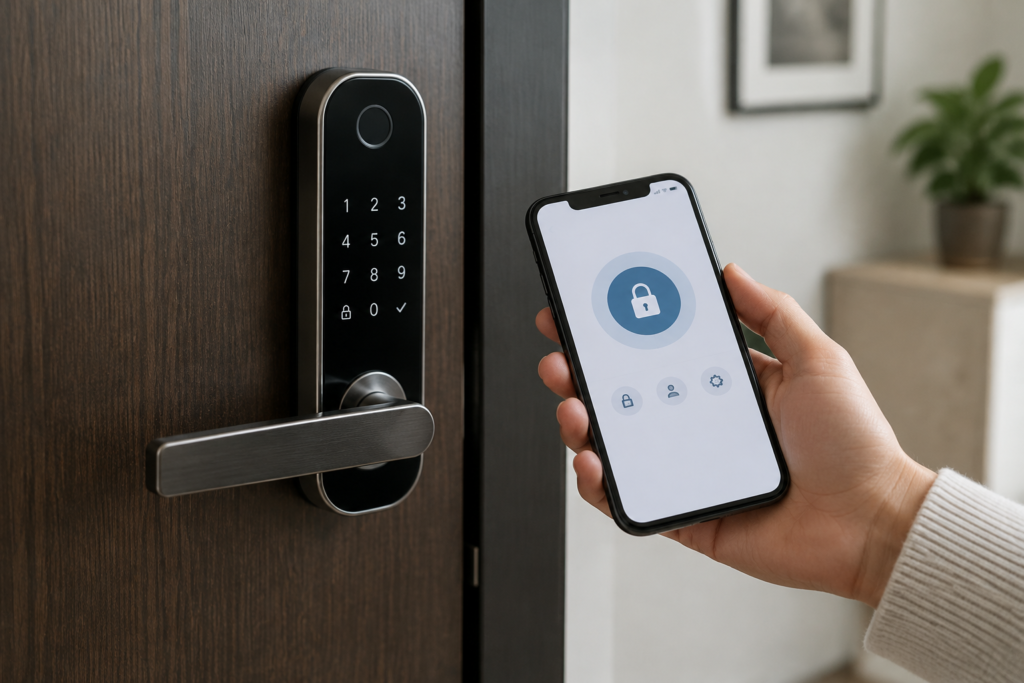
Европейский союз принял регламент «Cyber Resilience Act» в октябре 2024 года и вводит новые требования к кибербезопасности цифровых устройств, в частности умных дверных замков. Правила охватывают продукты, которые подключаются к смартфонам или домашним сетям, и вступают в силу поэтапно.
Уведомления об уязвимостях начнут действовать с 11 сентября 2025 года
С 11 сентября 2025 года производители подключённых устройств должны сообщать об уязвимостях, которые активно используются для атак, а также о серьёзных инцидентах безопасности. Это касается устройств, которыми управляют через приложение, Wi‑Fi, Bluetooth или биометрию.
Информацию необходимо передавать через централизованную платформу CRA Single Reporting Platform, которую поддерживает Агентство ЕС по кибербезопасности (ENISA). Механизм должен ускорить реагирование органов власти и производителей и помочь пользователям получать обновления безопасности или предупреждения о выявленных проблемах.
Полное действие требований начнётся 11 декабря 2027 года
С 11 декабря 2027 года требования регламента начнут действовать в полном объёме: новые электронные дверные замки можно будет продавать на рынке ЕС лишь при условии соответствия установленным требованиям к кибербезопасности. Знак CE также будет учитывать сферу кибербезопасности.
Регламент обязывает производителей учитывать безопасность на этапе разработки, обеспечивать безопасные настройки по умолчанию и запрещать слабые стандартные пароли. Производители должны предоставлять обновления безопасности в течение всего периода поддержки устройства, обычно около пяти лет, а требования распространяются также на импортеров и дистрибьюторов.
Под действие регламента подпадают не только умные замки, но и другие цифровые устройства: умные лампочки, роботы‑пылесосы, смарт‑часы, подключённые игрушки и шлюзы умных счётчиков. Отдельные категории продукции, в частности медицинские устройства, транспортные системы и изделия для национальной безопасности, исключены из сферы действия регламента.