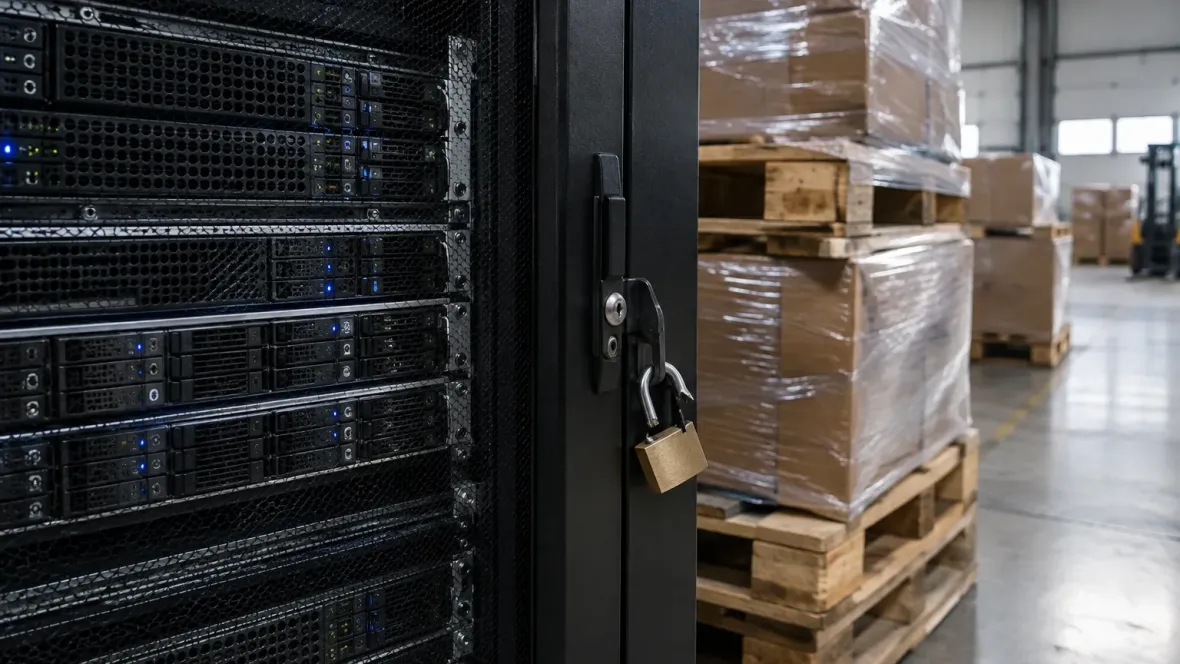
У Сполучених Штатах із червня 2026 року викрали сервери, процесори, чіпи пам’яті, системи охолодження та мідні кабелі для дата-центрів і інфраструктури штучного інтелекту на понад $100 млн.
Методи крадіжок поєднують цифрове шахрайство й фізичні перехоплення
Злочинні угруповання зламують акаунти логістичних брокерів і транспортних компаній на цифрових платформах, вивчають накладні та графіки руху цінних вантажів і розміщують фейкові замовлення. Вони надсилають шкідливі посилання іншим учасникам ринку, щоб захопити додаткові акаунти і оформити перевезення під виглядом ліцензованих перевізників.
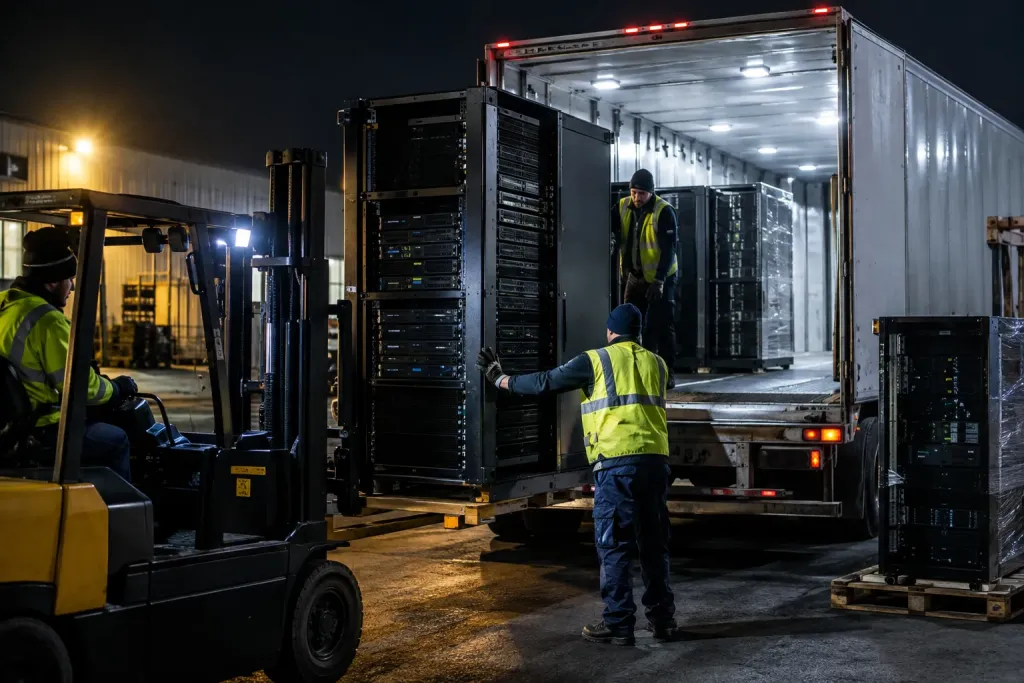
Після завантаження сервери перевозять на проміжні бази, де їх перевантажують в інші фури, а замовник отримує фальшиві звіти або спотворені GPS-координати з відстежувальних маячків. У низці випадків супровідні машини виводили з ладу через навмисно спровоковані ДТП, після чого трейлери зникали.
Вартість втрат і приклади великих інцидентів
Одне з резонансних викрадень — причіп з серверним обладнанням на $13 млн, який їхав до Джорджії, інший приклад — партія серверних стійок вартістю $10 млн, що перевозили з Каліфорнії до Техасу. У випадку з вантажем до Техасу слідчі встановили підробку координат супутникового трекінгу.
За оцінками Verisk CargoNet, у другому кварталі 2026 року в США та Канаді зафіксовано 677 випадків крадіжок у ланцюгах постачань; загальна кількість інцидентів зменшилася на 26%, але сума збитків зросла зі $135,7 млн до $304,6 млн. Компанія Overhaul оцінює, що загальні втрати вантажів з обладнанням для ШІ у 2026 році перевищили $150 млн.
Аналітики Overhaul зазначають: “Флагманська стійка для серверів штучного інтелекту сьогодні може коштувати близько $3 млн, через що окремі втрати внаслідок крадіжки лише одного трейлера регулярно перевищують позначку у $30 млн”. Як зазначає у своєму матеріалі видання Ars Technica, у 92% постраждалих поставок дороговартісного обладнання злочинці застосовували методи обману, фальсифікації документів та подвійного брокерства.