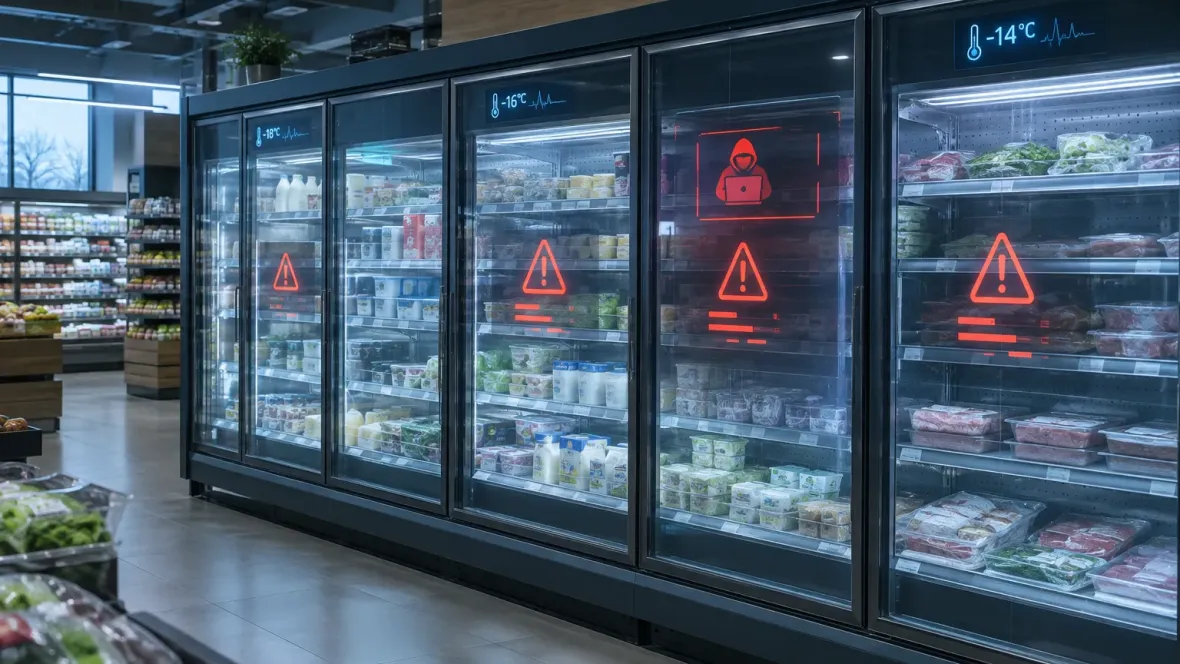
По данным компании по кибербезопасности Forescout, 2 ноября зафиксировали волну дистанционных атак на системы охлаждения супермаркетов в нескольких европейских странах, в частности в Бельгии, Швеции, Нидерландах, Эстонии, Люксембурге, Финляндии и Ирландии.
Детали атак и масштабы потерь
Подобная атака произошла во Франции 12 октября: тогда пострадали системы охлаждения примерно 500−700 супермаркетов, и ритейлеры были вынуждены списывать продукты из-за повышения температуры.
В некоторых магазинах температура в холодильниках поднималась до 50 °C, а в отдельных сообщениях из Бельгии фигурировали ещё более высокие показатели. Ответственность за атаки пока никто не взял на себя, а следователи не установили, связаны ли между собой все случаи.
Как хакеры получают доступ к холодильникам
Системы охлаждения подключают к интернету, чтобы дистанционно контролировать температуру, управлять циклами размораживания, получать уведомления о неисправностях и ремонтировать оборудование без выезда техников.
Контроллеры, доступные из интернета и недостаточно защищённые, позволяют злоумышленникам проникнуть в систему и изменить рабочие настройки, например перевести испарители в режим размораживания. Исследование компании выявило почти 13 тысяч доступных извне сервисов управления холодильными установками в 99 странах и территориях; это не означает, что все они взломаны, но свидетельствует о масштабе потенциальной уязвимости.
Искусственный интеллект и возможность масштабирования атак
Эксперт по кибербезопасности Павлина Павлова оценивает, что искусственный интеллект может упростить поиск уязвимостей и ускорить подготовку кибератак, позволяя быстрее выявлять слабые места и масштабировать атаки на большее число систем.
Специалисты также отмечают, что холодильное оборудование часто не считают критически важной цифровой инфраструктурой, а ответственность за безопасность может быть распределена между супермаркетом, ИТ-отделом и подрядчиком, в результате чего полный контроль над системой не всегда у одного оператора.
Рекомендуемые меры защиты
Среди предложенных мер — не оставлять контроллеры открытыми для прямого доступа из интернета, использовать защищённые каналы удалённого подключения и устанавливать актуальные обновления. Если производитель больше не поддерживает устройство, рассматривают его замену.
- Отказ от общих паролей для подрядчиков.
- Внедрение индивидуальных учётных записей и многофакторной аутентификации.
- Фиксация изменений настроек оборудования.
Повторение атак показывает, что киберугрозы могут влиять не только на компьютеры и цифровые сервисы, но и на физическую инфраструктуру магазинов — с прямыми потерями продуктов и рисками для цепочек поставок.