Что произошло и как распространилась атака
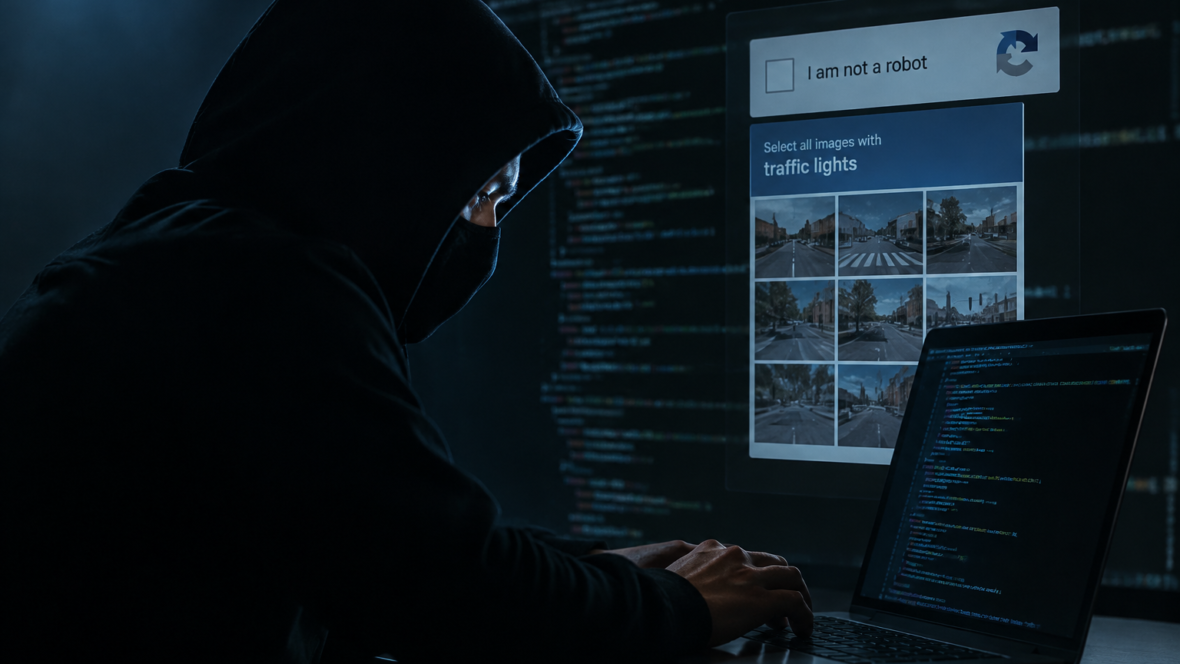
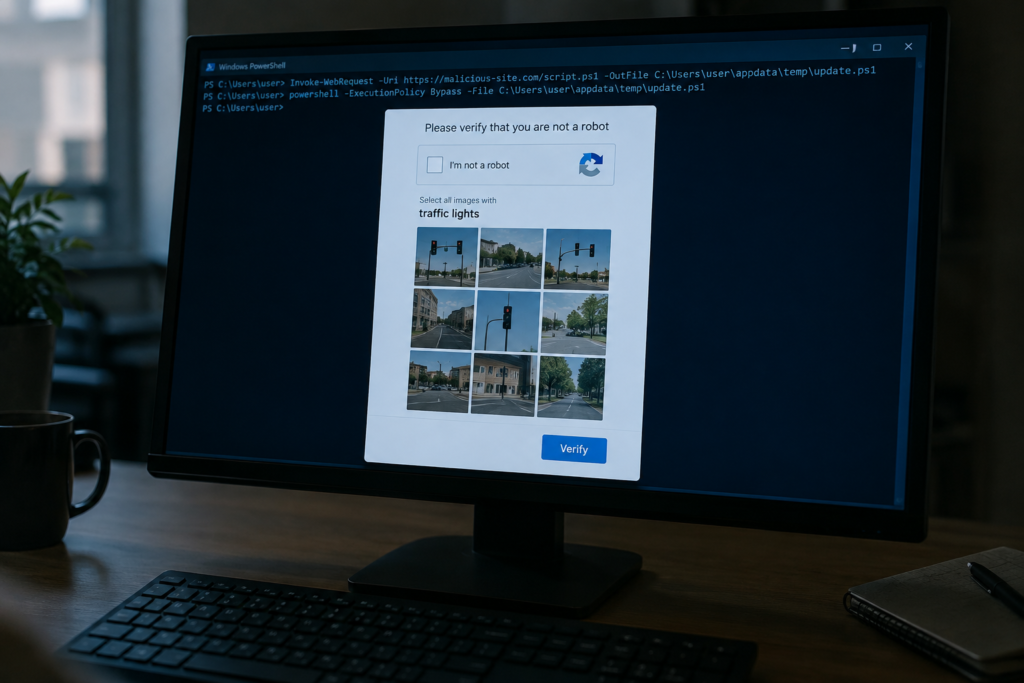
Хакеры подменили проверку Cloudflare на взломанных сайтах и массово показывали пользователям поддельные страницы с якобы CAPTCHA. Пользователей Windows просили скопировать текст и выполнить команду в PowerShell. После этого на компьютер устанавливался вирус LUNEXSTEALER.
По данным CERT-UA в сентябре злоумышленники взломали более 100 сайтов и подменили на них легитимные проверки фейковыми страницами. Вредонос маскируется под легитимные файлы, использует уязвимые драйверы и незаметно добавляет в браузер поддельное расширение под названием Microsoft Office Word Editor.
[h2]Почему именно сейчас происходит волна атак[/h2]
Атака усиливается сочетанием скомпрометированных сайтов и привычного для пользователей интерфейса CAPTCHA. Хакеры воспользовались тем, что люди доверяют проверкам от Cloudflare и не ожидают вредоносной инструкции в виде команды для PowerShell. Это позволило массово заставить жертв самостоятельно запустить вредоносный код.
Кроме того, использование схожих названий расширений и файлов затрудняет распознавание угрозы. Дополнительной сложностью является то, что заражение происходит без явной загрузки инсталлятора пользователем и часто остаётся незамеченным до момента кражи данных.
Почему это стало возможным технически
Злоумышленники подменяют именно ту часть страниц, которую люди привыкли идентифицировать как CAPTCHA. Попав с поисковика на такой сайт, пользователь видит якобы легитимный запрос и выполняет инструкцию. Команда в PowerShell запускает те части вредоносной программы, которые загружают и устанавливают основную составляющую LUNEXSTEALER.
Вредонос внедряется в браузер через поддельное расширение и использует уязвимые драйверы, чтобы скрыть своё присутствие. Это даёт злоумышленникам возможность похищать пароли и собирать историю просмотров, а также получать удалённый контроль над ПК.
Кого затронет атака и как это повлияет на карты и онлайн‑платежи
Наиболее уязвимые пользователи — это те, кто переходит на сайты из поиска и соглашается выполнить инструкцию на поддельной странице. Последствием для владельцев карт может стать кража данных для входа в интернет‑банк или перехват платёжных сессий, если злоумышленник получит доступ к браузеру и куки сессий.
Государственная служба специальной связи и защиты информации Украины предупредила, что настоящая CAPTCHA или Cloudflare не просит открывать Win+R или PowerShell и вставлять команды. Поэтому пользователи интернет‑банков и платёжных сервисов не должны выполнять подозрительные инструкции и обязаны проверять происхождение страницы перед вводом реквизитов или паролей.
Что делать пользователю немедленно
Проверьте, нет ли на вашем ПК неизвестных расширений, и не выполняйте команды из подозрительных окон. Если вы выполняли инструкции на поддельной странице, смените пароли в интернет‑банкинге и к картам, а также обратитесь в службу поддержки банка.
Также полезно обновить систему и браузер, удалить сомнительные драйверы и просканировать систему антивирусом. Если есть подозрения на компрометацию финансовых данных, проверьте транзакции и установите дополнительные методы защиты в платёжных сервисах.