Що сталося і як розповсюдилася атака
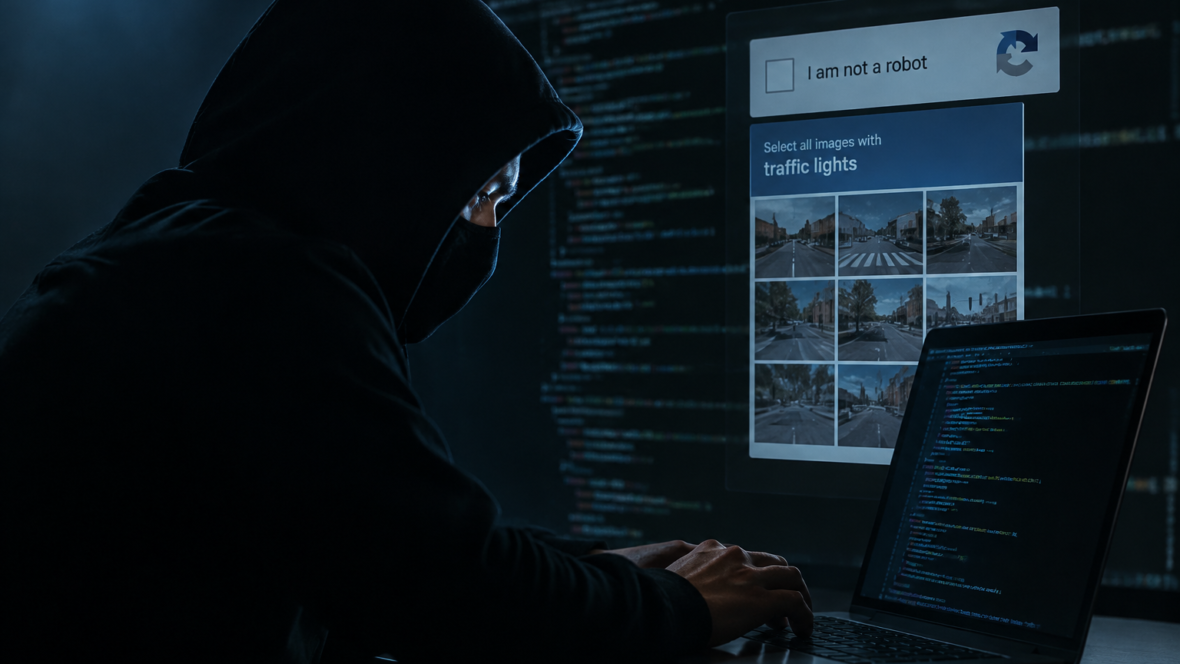
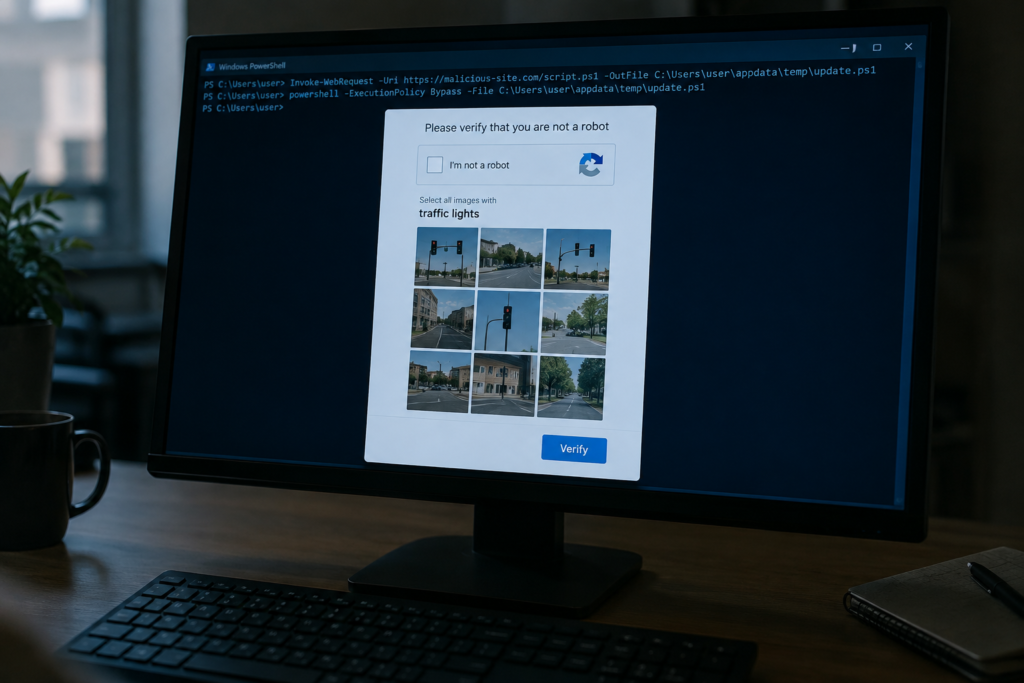
Хакери підмінили перевірку Cloudflare на зламаних сайтах і масово показували користувачам підроблені сторінки з нібито CAPTCHA. Користувачів Windows просили скопіювати текст і виконати команду в PowerShell. Після цього на комп’ютер встановлювався вірус LUNEXSTEALER.
За даними CERT-UA у вересні зловмисники зламали понад 100 сайтів і підмінили на них легітимні перевірки фейковими сторінками. Шкідник маскується під легітимні файли, використовує вразливі драйвери і непомітно додає у браузер підроблене розширення під назвою Microsoft Office Word Editor.
[h2]Чому саме зараз відбувається хвиля атак[/h2]
Атака підсилюється поєднанням скомпрометованих сайтів і звичного для користувачів інтерфейсу CAPTCHA. Хакери скористалися тим, що люди довіряють перевіркам від Cloudflare і не очікують шкідливої інструкції у вигляді команди для PowerShell. Це дозволило масово змусити жертви самостійно запустити шкідливий код.
Крім того, використання схожих назв розширень і файлів робить розпізнавання загрози складнішим. Додатковою складністю є те що зараження відбувається без явного завантаження інсталятора від користувача і часто проходить непоміченим до моменту крадіжки даних.
Чому це стало можливим технічно
Зловмисники підміняють саме частину сторінок, яку люди звикли ідентифікувати як CAPTCHA. Потрапивши з пошуковика на такий сайт, користувач бачить нібито легітимний запит і виконує інструкцію. Команда у PowerShell запускає ті частини шкідника які завантажують і встановлюють основну частину LUNEXSTEALER.
Шкідник вбудовується у браузер через підроблене розширення і користується вразливими драйверами щоб приховати свою присутність. Це дає зловмисникам можливість викрадати паролі і збирати історію переглядів а також отримувати віддалений контроль над ПК.
Кого зачепить атака і як це вплине на картки та онлайн-платежі
Найвразливіші користувачі це ті хто заходить на сайти з пошуку і погоджується виконати інструкцію на підробленій сторінці. Наслідком для власників карток може стати крадіжка даних для входу в інтернет-банк або перехват платіжних сесій якщо зловмисник отримає доступ до браузера і куків сесій.
Держспецзв’язку попередила що справжня CAPTCHA або Cloudflare не просить відкривати Win+R чи PowerShell або вставляти команди. Тому користувачі інтернет-банків і платіжних сервісів повинні не виконувати підозрілих інструкцій і перевіряти походження сторінки перед введенням реквізитів або паролів.
Що робити користувачу негайно
Перевірте чи на вашому ПК немає невідомих розширень і не виконуйте команди із підозрілих вікон. Якщо ви виконували інструкції на підробленій сторінці змініть паролі на інтернет-банкінгу і карти та зверніться до служби підтримки банку.
Також корисно оновити систему і браузер прибрати сумнівні драйвери і просканувати систему антивірусом. Якщо є підозра на компрометацію фінансових даних перевірте транзакції і встановіть додаткові методи захисту в платіжних сервісах.